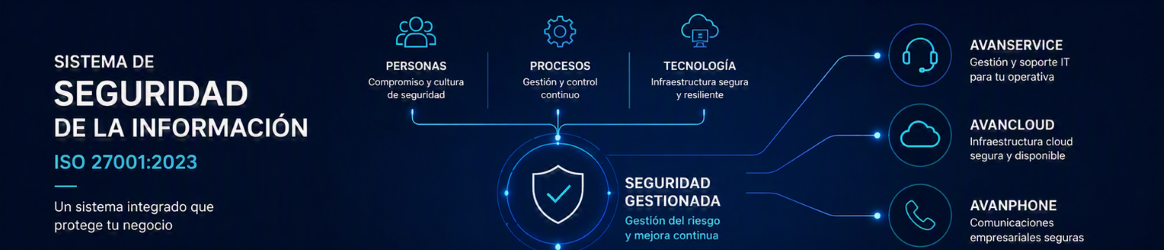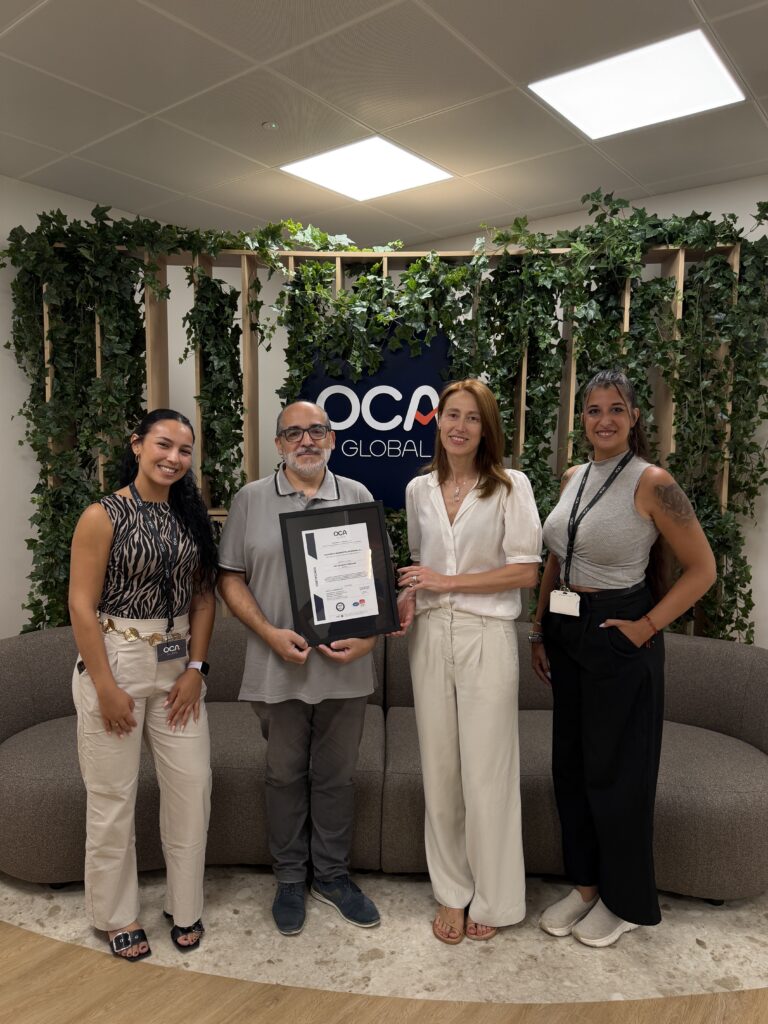
La certificación ISO 27001 ofrece a clientes y usuarios la confianza de trabajar con una organización que gestiona la seguridad de la información de forma estructurada y sistemática. Este compromiso se traduce en beneficios tangibles que contribuyen a proteger la actividad de las organizaciones y a reforzar la fiabilidad de los servicios tecnológicos:
- Mayor protección de la información y de los datos.
- Reducción de los riesgos de seguridad y del impacto de posibles incidentes.
- Mayor continuidad y fiabilidad de los servicios TIC.
- Cumplimiento de buenas prácticas y estándares internacionales reconocidos.
- Capacidad de adaptación ante nuevas amenazas y vulnerabilidades.
- Procesos de seguridad auditados y sometidos a mejora continua.
- Prevención en la fuga de la información de los círculos autorizados.
- Más confianza, transparencia y tranquilidad en la relación con el proveedor.
Estos beneficios son el resultado de un enfoque basado en la gestión del riesgo, la revisión continua de los procesos y la aplicación de controles diseñados para preservar la confidencialidad, la integridad y la disponibilidad de la información.
¿Qué es la ISO 27001?
La ISO 27001 es una norma internacional que establece los requisitos para implantar, mantener y mejorar un Sistema de Gestión de Seguridad de la Información (SGSI).
Su objetivo es ayudar a las organizaciones a proteger la confidencialidad, la integridad y la disponibilidad de la información mediante una metodología basada en la gestión del riesgo. Este enfoque permite identificar posibles amenazas, evaluar su impacto y establecer las medidas necesarias para minimizar su probabilidad o sus consecuencias.
Más que una lista de controles técnicos, la norma proporciona un modelo de gestión que integra procesos, personas y tecnología bajo un mismo objetivo: proteger la información de forma eficaz y sostenible.